SPF, DKIM ve DMARC ayarları: E-posta doğrulama rehberi
Bu rehber, alan adınızdan gönderilen e-postaların alıcı tarafından doğrulanması içindir. Üç ayar birlikte kullanılır: SPF izinli gönderim sunucularını belirtir, DKIM iletiye doğrulanabilir imza ekler, DMARC ise bu bilgilerin görünen gönderen alan adıyla uyumunu kontrol eder.
Bu kayıtlar posta kutusu oluşturmaz ve gelen kutusuna teslim garantisi vermez. E-posta alamıyorsanız önce MX kayıtlarını; uygulamada bağlantı hatası varsa hesap kurulumunu kontrol edin.
Alıcı sunucu bu bilgileri birlikte değerlendirir.
- SPF · Gönderim yetkisi
Teknik gönderim alan adı için bu sunucuya izin verilmiş mi?
- DKIM · İleti imzası
İleti üzerindeki alan adı imzası doğrulanabiliyor mu?
- DMARC · Alan adı uyumu
SPF veya DKIM kimliği, görünen From alan adıyla uyumlu mu?
Doğrulamanın geçmesi, iletinin mutlaka gelen kutusuna düşeceği anlamına gelmez.
Başlamadan önce
Açacağınız yerler: Alan adınızın yetkili DNS paneli, e-posta sağlayıcınızın yönetim ekranı ve test iletisi alabileceğiniz ayrı bir e-posta hesabı.
- Alan adı ve gönderim hizmetleri üzerinde işlem yetkiniz olduğunu doğrulayın.
- Mevcut TXT kayıtlarını kaydedin. TXT, DNS içinde metin biçiminde bilgi tutan kayıt türüdür.
- Aşağıdaki her adımda sağlayıcınızın verdiği gerçek değerleri kullanın; örnek alan adlarını kendi kaydınız diye eklemeyin.
1. Alan adınızdan kimlerin e-posta gönderdiğini listeleyin
- Çalışanların posta kutularını listeleyin.
- Web sitesi, CRM, destek sistemi, bülten hizmeti ve sipariş bildirimlerini ekleyin. CRM, müşteri ilişkileri için kullandığınız uygulamadır.
- Her hizmetin hangi alan adıyla gönderdiğini yazın.
- Her sağlayıcının SPF ve DKIM talimatlarını alın. Çalışanların Google Workspace kullanması, web sitesinin de Google üzerinden gönderdiği anlamına gelmez.
| Yöntem | Basitçe neyi kontrol eder? | Bilgiyi nereden alırsınız? |
|---|---|---|
| SPF | Bu sunucu, iletinin teknik gönderim alan adı adına göndermeye yetkili mi? | E-postayı gönderen her sağlayıcıdan |
| DKIM | İletinin alan adına ait imzası doğrulanabiliyor mu? | İletiyi gerçekten gönderen sağlayıcıdan |
| DMARC | SPF veya DKIM ile doğrulanan alan adı, alıcının gördüğü From alanıyla uyumlu mu? | Alan adı yöneticisinin belirlediği politikadan |
SPF'nin kontrol ettiği teknik adres, iletinin teslimatı için kullanılan zarf gönderen adresidir. Alıcının ekranda gördüğü From / Gönderen adresinden farklı olabilir.
2. SPF için tek kayıt kullanın
Nerede? Alan adınızın internette kullanılan kayıtlarını tutan yetkili DNS panelinde.
- İlgili alan adı için
v=spf1ile başlayan TXT kaydını bulun. - Yeni sağlayıcının istediği yetkilendirmeyi mevcut kayda ekleyin. Aynı ad için ikinci SPF kaydı oluşturmayın.
- Çalışan diğer göndericileri silmediğinizi kontrol edin.
- Kaydı sağlayıcınızın talimatlarıyla karşılaştırıp kaydedin.
SPF'nin 10 DNS sorgulaması gerektiren terim sınırı vardır. Bu sınır include, a, mx, ptr, exists mekanizmaları ve redirect için birlikte hesaplanır. İç içe include işlemleri de aynı sınırı kullanır; ip4, ip6 ve all bu hesaba dahil değildir. Birçok hizmet kullanıyorsanız birleşik kaydı sağlayıcınızla doğrulayın.
Rastgele IP veya include eklemeyin. Bütün meşru göndericileri bulmadan sıkı bir -all politikasına geçmeyin; bu politika listedekiler dışındaki kaynakları SPF açısından başarısız sayar.
cPanel üzerinden gönderiyorsanız hizmetinizde sunulan Email Deliverability önerisini inceleyebilirsiniz. Harici sağlayıcıda onun talimatını kullanın. DNS başka yerdeyse kaydı orada değiştirin; cPanel'in bir öneri göstermesi dış DNS'i güncellemez.
cPanel'de Email Deliverability uyarısını açın
- cPanel ana sayfasında Email → Email Deliverability ekranını açın.
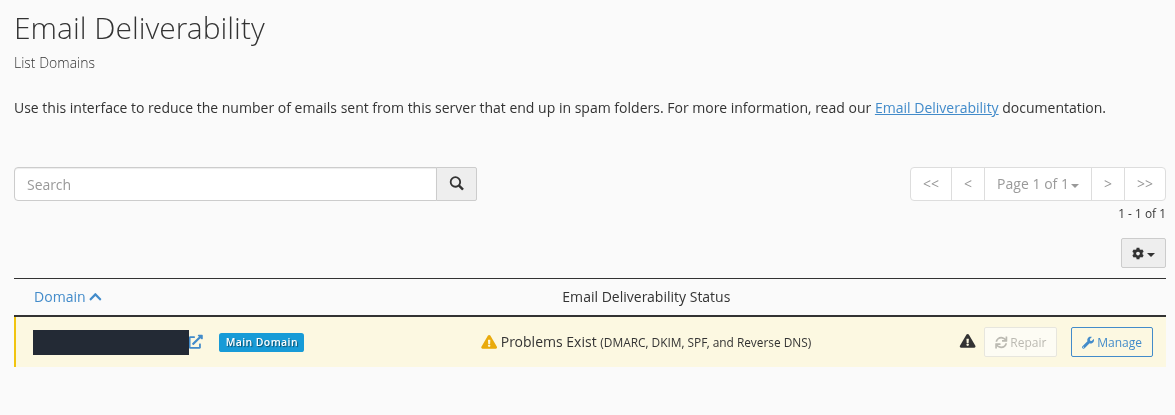
- İlgili alan adının Email Deliverability Status sütununu okuyun. Yüklenme tamamlanmadan sonucu değerlendirmeyin.
- Aynı satırdaki Manage düğmesine basın. DKIM, SPF, DMARC ve Reverse DNS (PTR) bölümlerini ayrı kontrol edin.
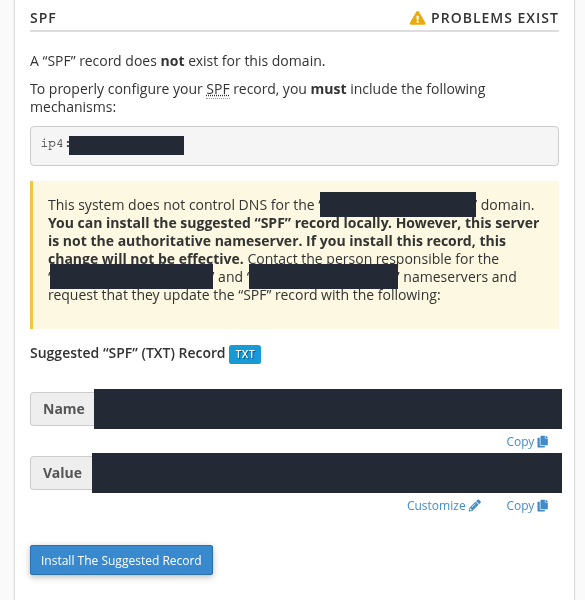
- SPF bölümünde önerilen kaynakları mevcut SPF kaydınızla karşılaştırın. Postayı başka sağlayıcıdan gönderiyorsanız onun yetkilendirmelerini de koruyun.
Email Deliverability, alan adının e-posta DNS kayıtlarını kontrol eder.
1. adım: Uyarının hangi kayıtları kapsadığını okuyun
- Uyarının hangi kayıtları kapsadığını okuyun
Örnekte DMARC, DKIM, SPF ve Reverse DNS için Problems Exist görülüyor. Bu mesaj tek başına belirli bir iletinin sonucunu söylemez.
- Manage ile ayrıntıya geçin
Alan adınızın satırındaki Manage düğmesini açın. Repair bu örnekte kullanılamıyor; DNS başka bir sağlayıcıda yönetiliyor.
Gerçek alan adı maskelenmiştir. DNS kayıtları bu ekran alınırken değiştirilmedi.
Yeni sağlayıcı eklerken çalışan gönderim kaynaklarını koruyun.
1. adım: Önerinin hangi sunucuyu yetkilendirdiğini anlayın
- Önerinin hangi sunucuyu yetkilendirdiğini anlayın
ip4 önerisi bu cPanel sunucusunun adresidir. Başka e-posta sağlayıcılarının gerektirdiği yetkilendirmeleri silmeyin.
- Tek SPF kaydını yetkili DNS üzerinde düzenleyin
DNS dışarıdaysa kaydı orada yönetin. Aynı ada ikinci v=spf1 kaydı açmak yerine mevcut meşru göndericilerle birleştirin.
Görseldeki Name ve Value bu demo hesaba aittir ve maskelidir; kendi sağlayıcınızın gerçek değerlerini kullanın.
“This system does not control DNS” ne demek? Alan adınızın internette kullanılan kayıtları bu cPanel sunucusunda yönetilmiyor. Önerilen kaydı yetkili DNS sağlayıcınızda yayımlayın. Bu durumda Repair kullanılamayabilir; ayrıntıdaki Install The Suggested Record ise yalnız yerel kaydı ekleyebilir ve dış DNS'i düzeltmez. Değişiklikten sonra DNS yanıtını ve cPanel kontrolünü yeniden karşılaştırın.
3. DKIM anahtarını doğru hizmetten alın
Seçici (selector), DNS'te hangi DKIM anahtarının kullanılacağını belirten addır. Anahtarı veya seçiciyi kendiniz tahmin etmeyin.
- Gönderim yapan sağlayıcının yönetim ekranından DKIM kayıt türünü, adını ve değerini alın.
- Kaydı yetkili DNS paneline verilen biçimde ekleyin. Bazı sağlayıcılar TXT, bazıları CNAME kullanır.
- Sağlayıcı ayrıca etkinleştirme istiyorsa o adımı tamamlayın.
Google Workspace'te yönetici, Gmail ayarlarındaki Authenticate email / E-posta kimliğini doğrula bölümünden alan adını seçip kaydı üretir. Verilen TXT adı ve değeri DNS'e eklendikten sonra Start authentication / Kimlik doğrulamayı başlat adımı tamamlanır. Güncel ekran ve yetkiler için aşağıdaki resmî yönergeyi kullanın.
Birden fazla hizmetin farklı seçicileri birlikte bulunabilir; çalışan bir seçiciyi gelişigüzel değiştirmeyin. DNS'e yayımlanan değer açık anahtardır. Özel DKIM anahtarını DNS'e veya destek mesajına yazmayın.
cPanel'deki DKIM önerisini doğru kopyalayın
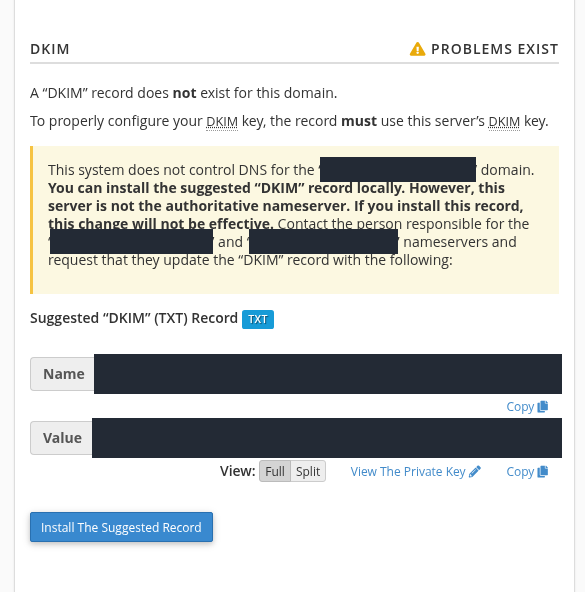
Email Deliverability → Manage → DKIM bölümünde Suggested “DKIM” (TXT) Record alanını bulun. Name kayıt adını, Value DNS'e yayımlanacak açık anahtarı içerir. Her ikisini kendi hesabınızdan kopyalayın; DNS paneliniz alan adını otomatik ekliyorsa adın iki kez eklenmediğini kontrol edin.
cPanel önerisi, bu sunucunun gönderdiği e-posta içindir.
1. adım: DNS yetkisi uyarısını okuyun
- DNS yetkisi uyarısını okuyun
This system does not control DNS, kaydın başka bir DNS panelinde yayımlanması gerektiğini söyler. Yerel Install işlemi bu durumda internet DNS kaydını düzeltmez.
- Name ve Value alanlarını birlikte kullanın
Kendi hesabınızdaki Name ve Value değerlerini DNS sağlayıcınızın istediği biçimde kopyalayın. Buradaki demo kayıt değerleri gizlidir.
- Özel anahtarı paylaşmayın
DNS için önerilen açık anahtar yeterlidir. View The Private Key ile açılan özel anahtar DNS kaydına veya destek mesajına konmaz.
Özel anahtar görüntülenmedi ve Install The Suggested Record kullanılmadı.
View The Private Key ayrı bir işlemdir. DNS'e eklemek için özel anahtarı açmanız gerekmez. Ekrandaki öneri yalnız bu sunucunun DKIM anahtarıdır; Google Workspace veya başka bir gönderici kullanıyorsanız o hizmetin verdiği seçici ve değeri kullanın.
4. Yeni bir DMARC politikasına izleme ile başlayın
DMARC, doğrulama başarısız olduğunda alıcı sunucudan nasıl davranmasını istediğinizi belirten politikadır.
- Önce SPF ve DKIM'in doğru çalıştığını kontrol edin.
- Yeni bir kurulumda raporları kimin izleyeceğini belirleyin. Kontrol ettiğiniz bir adres veya yetkilendirdiğiniz raporlama hizmeti kullanın.
- DMARC TXT kaydını
_dmarc.example.comadına hazırlayın.example.comyerine kendi alan adınızı kullanın. - Başlangıçta
p=noneile izlemeyi değerlendirin. Bu politika, DMARC başarısızlığı için reddetme veya karantina istemez; korumanın son aşaması değildir. - Raporlarda meşru göndericilerin doğrulandığını gördükten sonra karantina veya reddetme politikasına planlı geçin.
Raporlar için: rua, toplu raporların gideceği adresi belirtir. Bu değer olmadan düzenli toplu rapor alamazsınız. Rapor başka bir alan adına gidecekse ek yetkilendirme gerekebilir.
Mevcut, çalışan quarantine veya reject politikasını sırf bu rehber nedeniyle gevşetmeyin. DMARC başarısı için SPF veya DKIM'den en az biri, görünen From alan adıyla uyumlu olarak geçmelidir. Başka bir alan için “SPF pass” görmek yeterli değildir.
cPanel'deki DMARC ve Reverse DNS uyarılarını ayırın
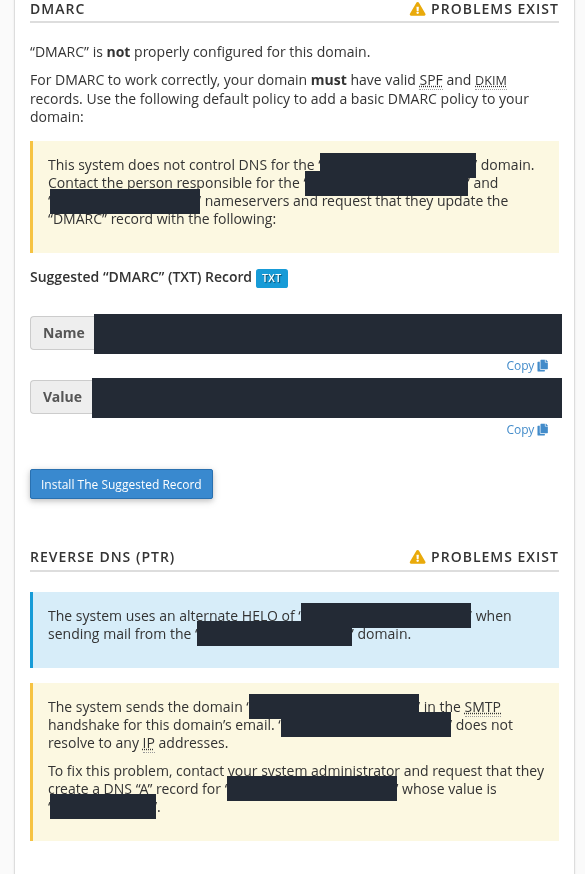
Manage → DMARC bölümündeki öneri, alan adı politikanızla karşılaştırılmalıdır. Göndericilerinizi ve mevcut politikanızı incelemeden önerilen değeri doğrudan yüklemeyin. DMARC uyumunu gerçek iletinin başlıklarında kontrol edin.
Bu iki bölüm farklı yetkilere ve farklı DNS kayıtlarına bağlıdır.
1. adım: DMARC politikasını planlayın
- DMARC politikasını planlayın
Panelin önerisini çalışan politikanızla karşılaştırın. Meşru göndericileri doğrulamadan daha sıkı politika uygulamayın veya çalışan politikayı gevşetmeyin.
- PTR ve HELO için sağlayıcıyla kontrol edin
Örnekte HELO adının IP adresine çözülmediği yazıyor. PTR, IP sahibi tarafından yönetilir; normal alan adı TXT kaydı gibi düşünmeyin.
DNS ve PTR değiştirilmedi. Bu uyarıları yalnız aynı demo ortamdaki başlangıç durumu olarak okuyun.
Reverse DNS (PTR), gönderim IP'sinden bir sunucu adına dönüşü kontrol eder. HELO ise posta sunucusunun SMTP bağlantısında kendini tanıttığı addır. Örnekte HELO adının bir IP adresine çözülmediği yazıyor. Bu tür uyarılarda alan adı A kaydı, gönderim IP'si ve PTR birlikte incelenir. PTR'yi genellikle IP adresinin sahibi yönetir; VPS/VDS kullanıyorsanız müşteri portalındaki Reverse DNS alanını inceleyin veya sağlayıcınızdan destek isteyin. Alan adınıza rastgele TXT eklemek PTR sorununu çözmez.
5. DNS'i ve gerçek iletinin sonucunu karşılaştırın
DNS kontrolü — kendi bilgisayarınızda: dig yüklüyse terminalde aşağıdaki salt okunur sorguları çalıştırabilirsiniz; kayıtları değiştirmezler. example.com yerine alan adınızı, selector yerine sağlayıcınızın verdiği seçiciyi yazın. DKIM için CNAME verildiyse ikinci sorgudaki TXT yerine CNAME kullanın.
dig TXT example.com +short
dig TXT selector._domainkey.example.com +short
dig TXT _dmarc.example.com +short
dig yoksa bu adım için sunucuya yazılım kurmanız gerekmez; yetkili DNS panelindeki kayıtları ve sağlayıcınızın doğrulama sonucunu kontrol edin.
Gerçek ileti kontrolü — alıcı hesabında:
- Listedeki her gönderim hizmetinden ayrı test alıcınıza bir mesaj gönderin.
- Gmail kullanıyorsanız gelen iletide Orijinali göster / Show original görünümünü açın.
Authentication-Resultsbölümünde SPF, DKIM ve DMARC sonuçlarına bakın.- Sadece
passyazısını değil, hangi alan adının doğrulandığını da kontrol edin.
DNS önbellekleri nedeniyle yeni kayıtlar her yerde aynı anda görünmeyebilir. Kayıt panelinde doğru değeri görmekle gerçek iletide doğrulamanın geçmesi ayrı kontrollerdir.
Son kontrolü, test mesajını alan hesaptan yapın.
- DNS kaydı yayımlandı
Doğru kaydı alan adınızın yetkili DNS hizmetine eklediniz.
- Her hizmetten test
Web sitesi, çalışan hesabı ve bülten gibi her göndericiden ayrı mesaj gönderin.
- Alıcıdaki doğrulama
Orijinal ileti görünümünde sonuçları ve doğrulanan alan adlarını okuyun.
Başka bir alan adı için görülen SPF pass sonucu, kendi From alanınızın DMARC kontrolünü tek başına geçirmez.
6. cPanel'de Track Delivery ile teslimatı inceleyin
Doğrulama kayıtları doğru olsa da belirli bir iletinin neden ulaşmadığını ayrıca araştırmanız gerekebilir. cPanel ana sayfasında Email → Track Delivery ekranını açın. Bu rapor, bu sunucudan geçen ve saklama süresi içindeki kayıtları gösterir; harici bir e-posta sağlayıcısının bütün gönderimlerini kapsamaz.
- Recipient Email (optional) alanına sorun yaşanan alıcı adresini yazıp Run Report düğmesine basın.
- Filtreyi kaldırıp mevcut kayıtları görmek için Show All kullanın. Yalnız başarısız teslimatlar için Show Blocked & Failed seçeneği bulunur.
- Show Successes, Show Deferred, Show Failures ve Show In-Progress işaretlerini kontrol edin. Seçtiğiniz filtreler görmek istediğiniz sonucu dışarıda bırakmasın.
- Kayıt varsa Sent Time, Recipient ve Result bilgilerini aynı iletiyle eşleştirin. Actions sütunundaki bilgi simgesi, ilgili kaydın ayrıntısını açar. Saat alanı tarayıcınızın saat dilimini kullanır.
DNS doğrulaması ile posta teslimat kaydı ayrı kontrollerdir.
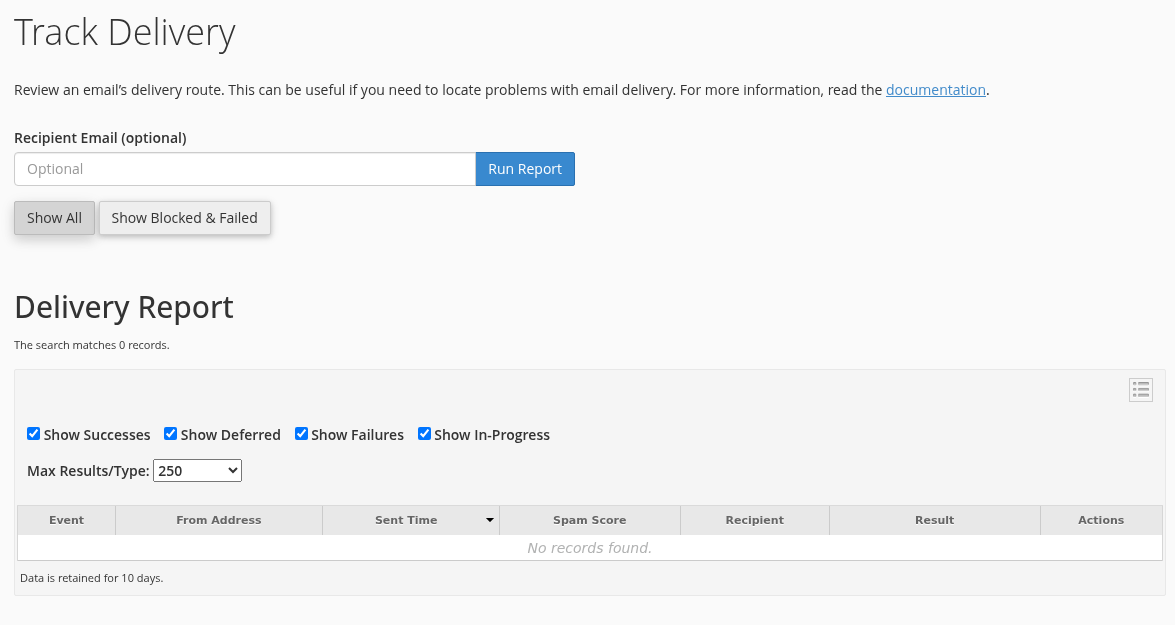
1. adım: Alıcıyla arayın veya bütün kayıtları açın
- Alıcıyla arayın veya bütün kayıtları açın
Recipient Email alanına alıcıyı yazıp Run Report kullanın. Show All, alıcı filtresini temizleyerek mevcut kayıtları listeler.
- Durum filtrelerini kontrol edin
Show Successes, Show Deferred, Show Failures ve Show In-Progress farklı durumları kapsar. Yalnız hataları seçerseniz başarılı kayıtlar görünmez.
- Boş sonuç ve saklama süresini birlikte okuyun
Bu örnekte 0 records ve No records found görülüyor; saklama süresi 10 gün. Bu, alıcıya test iletisi ulaştığının kanıtı değildir.
Bu çekim için dış adrese e-posta gönderilmedi. Gerçek bir ileti satırı veya başarılı teslimat sonucu üretilmedi.
| Sonuç | Nasıl yorumlamalısınız? |
|---|---|
| Success / Delivered | Sunucunun teslimat kaydını gösterir. Alıcının gelen kutusuna yerleşme veya iletiyi okuma garantisi değildir. |
| Deferred | Teslimat ertelenmiştir; sunucu yeniden deneyebilir. Result içindeki bağlantı veya zaman aşımı nedenini okuyun. |
| Failure / Error | Kalıcı hata veya reddetme nedenini Result ve geri dönüş mesajıyla birlikte inceleyin. |
| In-Progress / Unknown | İşlem sürüyor veya durum kesinleşmemiş olabilir. Aynı saat ve iletiyi daha sonra tekrar kontrol edin. |
| No records found | Filtreleri, saklama süresini ve iletinin gerçekten bu sunucudan gönderilip gönderilmediğini kontrol edin. |
Bu örnekte Show All sonrasında 0 records / No records found ve 10 gün saklama süresi görülüyor. Bunlar demo hesabın gerçek başlangıç sonuçlarıdır; başarılı bir test teslimatı gösterilmemiştir. Kendi hesabınızda saklama süresini ekrandan okuyun. Bir rota şeması görünmesi de iletinin alıcıya ulaştığını tek başına kanıtlamaz.
Destek isterken gönderen ve alıcı adresini, yaklaşık saati, varsa ileti kimliğini ve Result mesajını güvenli destek talebine ekleyin. SMTP parolası veya özel DKIM anahtarı göndermeyin.
Beklenen sonuç ve sık hatalar
Başarılı sonuç: Her meşru gönderim hizmetinden gelen testte beklenen SPF/DKIM alan adları ve DMARC uyumu görülür.
- SPF
permerror: Kayıt yazımını, aynı adda ikinci SPF kaydı olup olmadığını ve sorgu sınırını kontrol edin. - DKIM başarısız: Seçiciyi, açık anahtarın eksiksizliğini ve göndericide imzalamanın açık olup olmadığını kontrol edin.
- Doğrulama geçiyor ama ileti spam'de: Geri dönen hata kodunu, içeriği ve gönderim itibarını ayrıca inceleyin. Doğrulamayı kapatmayın.
Hatalı bir değişiklik yaptıysanız kaydettiğiniz önceki kaydı geri alın; diğer meşru göndericileri koruyun. Tam ileti başlıklarını herkese açık paylaşmayın. Gerekli kişisel bilgileri yalnızca güvenli destek kanalına iletin.
İlgili rehberler
- Web ve e-posta için DNS
- E-posta hesabı ve istemci kurulumu
- Nameserver değişikliğinde e-posta kayıtlarını koruma