Ubuntu ve Debian sunucuda güvenli paket güncelleme
Bu rehberin sonunda: Önce nelerin değişeceğini görecek, ardından uygun güncellemeyi yapıp erişim ve uygulamaları kontrol edeceksiniz. Paket, sunucuya kurulu yazılım veya onun bir bileşenidir.
Güncel paketler, bilinen güvenlik açıklarının ve yazılım hatalarının giderilmesine yardımcı olur. Bununla birlikte bir web sunucusu, veritabanı veya SSH paketi güncellemesi çalışan hizmetleri etkileyebilir. Bu rehber, mevcut işletim sistemi sürümü içindeki paketleri kontrollü güncellemek içindir.
Kapsam: Ubuntu 24.04 LTS ve Debian 13, APT paket yönetimi ve sudo yetkili kullanıcı. Dağıtım sürümü yükseltme, çekirdek seçimini değiştirme veya cPanel gibi bir panelin yönettiği bileşenleri güncelleme rehberi değildir. Kontrol paneli kullanıyorsanız önce panel üreticisinin desteklediği güncelleme yöntemini öğrenin.
Görsellerde Ubuntu 24.04 kullanan bir DCHost deneme sunucusundaki gerçek terminal çıktıları yer alır. Paket sayıları ve sürümler zamanla değişir; kendi ekranınızda aynı sayıları aramayın. root olarak bağlıysanız komutların başındaki sudo gerekli değildir.
Her adımdan sonra sonucu kontrol ederek ilerleyin.
- Yedek ve bakım
Geri yüklemeyi, disk alanını, bakım saatini ve kurtarma erişimini hazırlayın.
- Planı inceleyin
Paket listesini yenileyin; apt -s upgrade ile değişiklikleri uygulamadan görün.
- Güncellemeyi yapın
Özet uygunsa apt upgrade çalıştırın; onay ve ayar sorularını okuyun.
- Yeniden kontrol edin
Yeni SSH bağlantısını, servisleri ve uygulamanın temel işlemlerini deneyin.
Paket güncellemesi sırasında servisler yeniden başlayabilir; uygun bakım aralığını önceden belirleyin.
1. Bakım ve geri dönüş hazırlığını tamamlayın
İşleme başlamadan dört hazırlığı tamamlayın:
- Geri yükleyebildiğiniz güncel yedeği hazırlayın.
- Yeterli disk alanı olduğunu kontrol edin.
- Hizmet etkilenirse müşteriler için uygun bir bakım zamanı seçin.
- İkinci SSH bağlantısını ve kurtarma yöntemini doğrulayın.
Hazır değilseniz: Önce eksik adımı tamamlayın; güncelleme komutuna geçmeyin.
Uygulamanızın desteklediği sürümleri ve üçüncü taraf paket depolarını kontrol edin. Güncel bir yedek ve denenmiş geri yükleme yolu hazırlayın. Diskte yeterli alan bulunduğunu kaynak kontrolüyle doğrulayın. Güncelleme sırasında servisler yeniden başlayabileceği için uygun bakım aralığını seçin.
Güncelleme hazırlığında No space left on device hatası veya yüksek inode kullanımı görürseniz önce diskte neyin yer kapladığını belirleyin. Paket indirmek ve açmak için gereken alanı doğrulamadan güncellemeyi başlatmayın; alan açmak için paket yöneticisinin kayıtlarını silmeyin.
SSH oturumunu açık tutun ve ikinci pencereden giriş yapabildiğinizi doğrulayın. Yeniden başlatma gerekirse kullanabileceğiniz konsol veya kurtarma yöntemini hizmetinize özel olarak öğrenin. Çalışan kurtarma erişiminiz yoksa bağlantıyı etkileyen işlemleri yöneticiniz veya destek ekibiyle planlayın.
Hizmetinizde snapshot özelliği varsa sunucu yönetiminden güncelleme öncesi bir kopya oluşturabilirsiniz. Oluşturma işleminin bitmesini ve kaydın listede hazır görünmesini bekleyin. Snapshot oluşturulması, geri yüklemenin denendiği veya veritabanınızın tutarlı yedeğinin alındığı anlamına gelmez; uygulama yedeğini ayrıca hazırlayın.
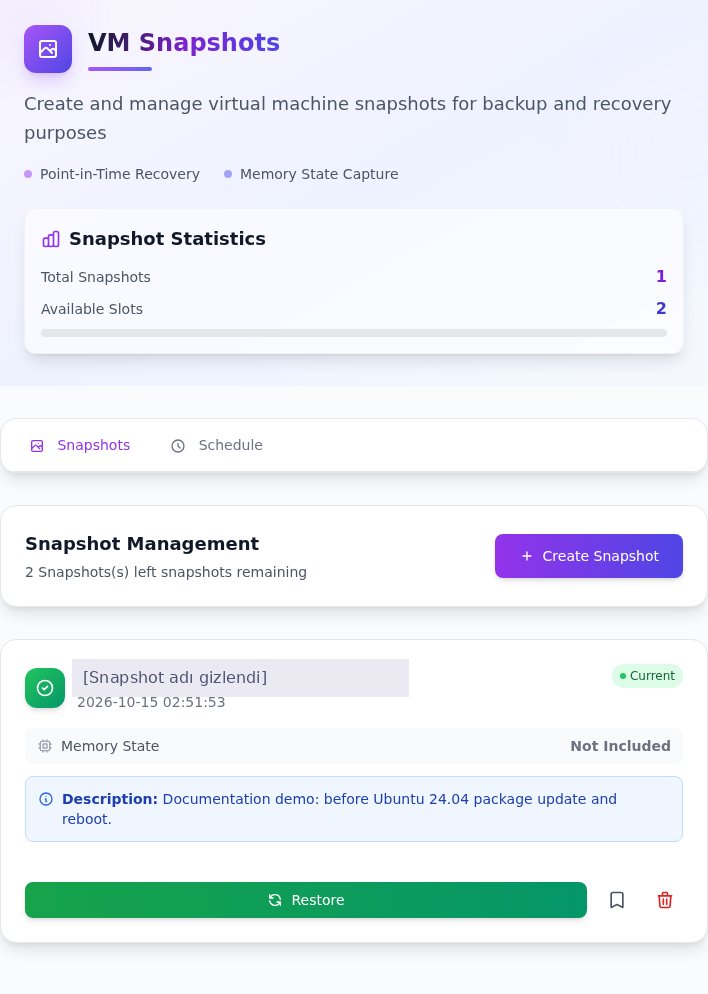
Oluşturma tamamlandıktan sonra görünen gerçek snapshot kaydı. Ad gizlenmiştir.
1. adım: Kaydın oluştuğunu kontrol edin
- Kaydın oluştuğunu kontrol edin
Snapshot Statistics bölümündeki Total Snapshots sayısını ve aşağıdaki kaydı birlikte kontrol edin. Yalnız Create Snapshot düğmesine basmış olmak yeterli değildir.
Görmeniz gereken: Örnekte bir snapshot listelenir.
- Tarihi ve durumu okuyun
Kayıt tarihi güncellemeden önce olmalı. Bu ekranın Current rozeti, mevcut snapshot kaydının durumunu gösterir.
Görmeniz gereken: Tarihli kayıt ve Current etiketi görünür.
- Belleğin dahil olup olmadığını ayırın
Memory State satırındaki Not Included, çalışan belleğin bu snapshot'a dahil edilmediğini belirtir. Uygulama ve veritabanı yedeğini ayrıca hazırlayın.
Bu kayıt oluşturuldu; Restore işlemi uygulanmadı. Snapshot oluşturulması, geri yüklemenin test edildiği anlamına gelmez. Slot sayısı hizmetinize göre değişir.
2. Paket listesini yenileyin ve değişiklikleri inceleyin
Nerede? SSH ile bağlı olduğunuz sunucuda. Satırları sırayla çalıştırın. Birinde hata varsa sonraki satıra geçmeyin.
| Komut | Ne yapar? | Beklenen sonuç |
|---|---|---|
sudo apt update | Depolardaki paket listesini yeniler | Liste hatasız indirilir; henüz yazılım yükselmez |
apt list --upgradable | Güncellenebilen paketleri listeler | Paket/sürüm listesi veya yükseltilecek paket olmaması |
sudo apt -s upgrade | Uygulamadan önce planı gösterir | Önerilen değişikliklerin özeti |
sudo yönetici yetkisi ister; -s benzetim anlamına gelir. Depo, paketlerin indirildiği kaynaktır.
Komutlar sunucuda çalışır. İlk komut paket listesini yeniler; henüz kurulu yazılımları yükseltmez:
sudo apt update
apt list --upgradable
sudo apt -s upgrade
apt -s upgrade işlemin benzetimini yapar. Yeni paketleri, güncellenecek bileşenleri ve beklenen değişiklikleri okuyun. apt update depo, imza veya ağ hatası veriyorsa sonraki adıma geçmeden onu çözün; imza denetimini kapatmayın.
Temporary failure resolving, Could not resolve host veya Network is unreachable görürseniz Linux internet ve DNS rehberindeki hata ayrımını izleyin. Paket deposuna erişimi doğrulamadan güncellemeyi sürdürmeyin; DNS hatasını gidermek için depo imza denetimini devre dışı bırakmayın.
Benzetim uygulamanızın uyumluluk testini yapmaz. Özellikle üçüncü taraf depodaki veritabanı ve çalışma sürümlerini uygulamanızın destek matrisiyle karşılaştırın. Üretim için kritik sistemlerde önce benzer bir test ortamında deneyin.
apt update depolardaki bilgiyi yeniler. Kurulu yazılımlar henüz yükseltilmez.
1. adım: Komutu sunucuda çalıştırın
- Komutu sunucuda çalıştırın
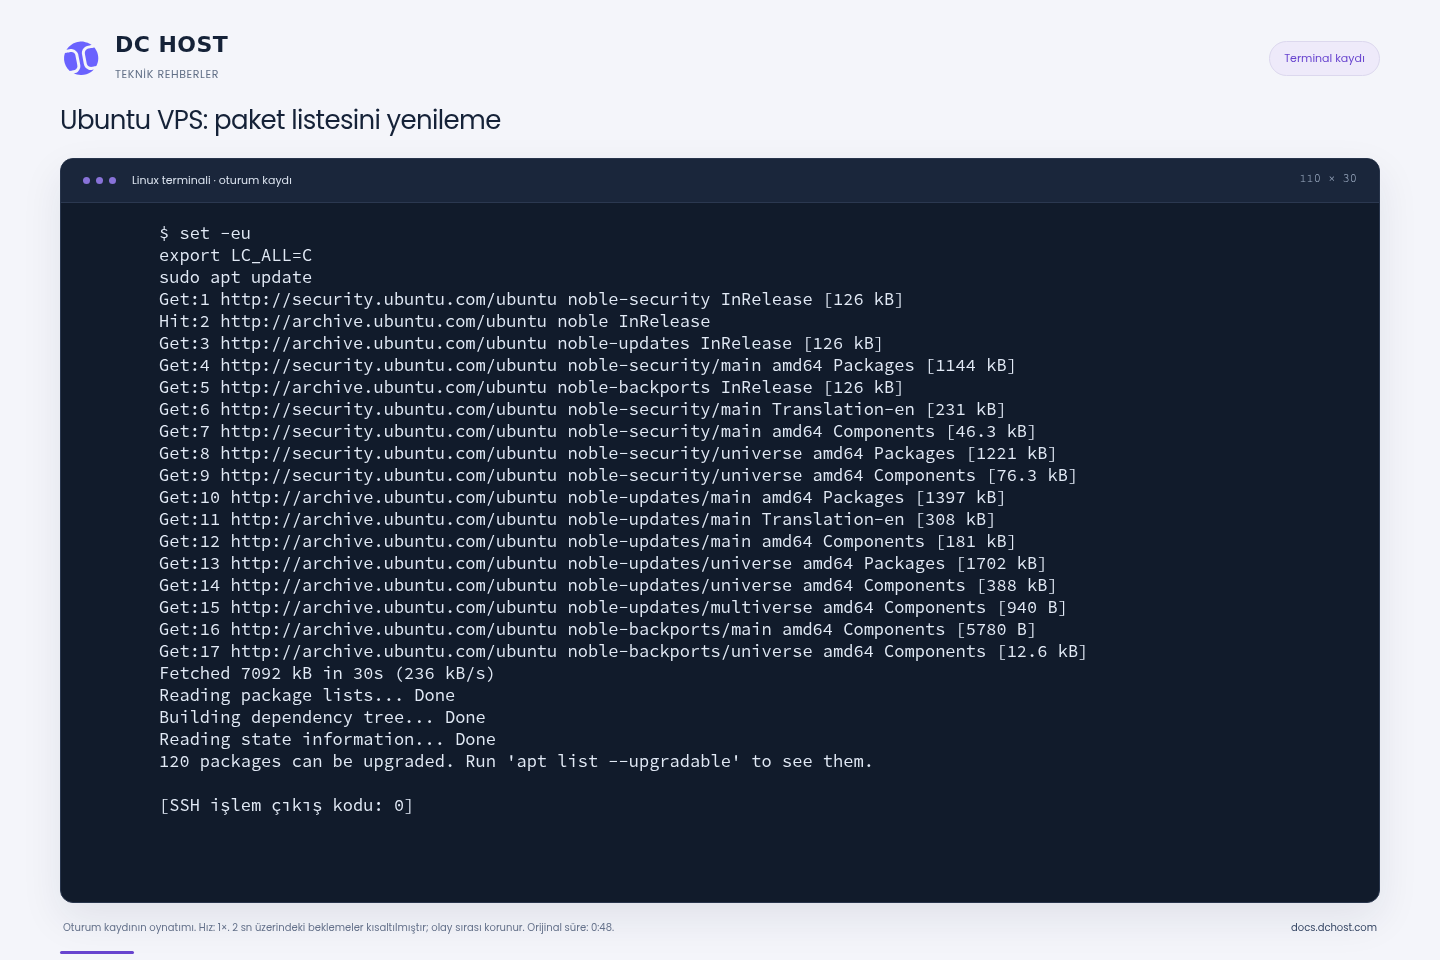
SSH ile bağlı olduğunuz sunucuda sudo apt update çalıştırın. Buradaki satırda kullanılan komutu görebilirsiniz.
- Sonucu okuyun
Listelerin okunması Done ile bitmiş ve 120 paket için güncelleme bildirilmiş. Bu sayı sizin sunucunuzda farklı olabilir; paketler henüz kurulmadı.
Görmeniz gereken: Paket listesi yenilendi; şimdi güncelleme planı incelenebilir.
İndirme, depo veya imza hatası varsa yükseltmeye geçmeden sorunu çözün. Buradaki 120 paketin üçü sonraki planda aşamalı dağıtım nedeniyle bekletilmiştir.
Paket listesinin yenilenmesi, güncellemelerin kurulduğu anlamına gelmez. Örnekte ilk ekran 120 güncellenebilir paket bildirdi; kurulum planında üçü aşamalı dağıtım nedeniyle bekletildi.
Özet satırını şöyle okuyun:
| Ekrandaki ifade | Ne anlama gelir? |
|---|---|
upgraded | Yeni sürüme geçecek kurulu paket sayısı |
newly installed | Güncellemenin ihtiyaç duyduğu yeni paket sayısı |
to remove | Kaldırılması planlanan paket sayısı; beklenmeyen kaldırmayı onaylamayın |
not upgraded | Bu işlemde güncellenmeyecek paket sayısı; nedenini inceleyin |
Need to get | İndirilecek dosyaların toplam boyutu |
Deneme sunucusunda plan 117 güncelleme, 2 yeni paket, 0 kaldırma ve 3 bekleyen paket gösterdi. Üç paket için APT açıkça deferred due to phasing yazdı; bu, güncellemenin Ubuntu tarafından aşamalı dağıtıldığı anlamına gelir. Bu paketleri zorla yükseltmedik.
3. Güncellemeyi etkileşimli çalıştırın
Bu adım sunucudaki yazılımları değiştirir. Yedek ve önceki plan uygunsa komutu çalıştırın. Onay sorusunda özeti okuyun; beklemediğiniz değişiklik varsa onaylamadan durun.
Hazırlık ve benzetim uygunsa:
sudo apt upgrade
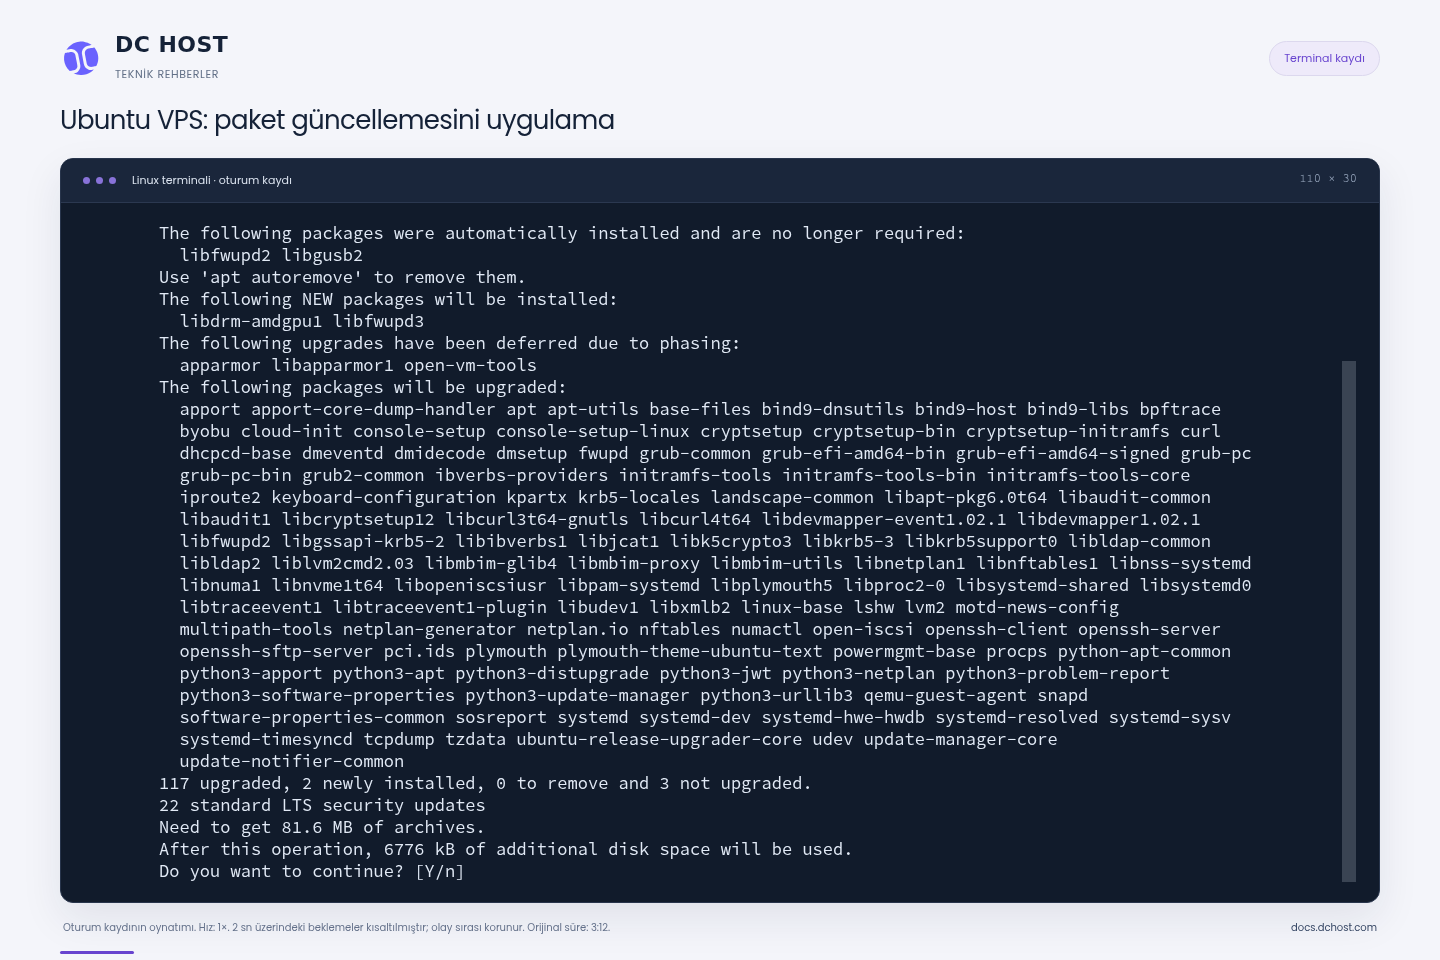
Bu kare, gerçek apt upgrade işleminde henüz y yanıtı verilmeden önce alınmıştır.
1. adım: Paket sayılarını karşılaştırın
- Paket sayılarını karşılaştırın
117 upgraded, 2 newly installed, 0 to remove ve 3 not upgraded satırını önceki planla karşılaştırın. Beklenmeyen değişiklik varsa onaylamayın.
- İndirme ve disk ihtiyacına bakın
Örnekte 81,6 MB indirilecek ve yaklaşık 6,8 MB ek disk alanı kullanılacak. Kendi sunucunuzda belirtilen alanın mevcut olduğunu doğrulayın.
- Plan uygunsa y ile devam edin
Do you want to continue? [Y/n] sorusunda y yazıp Enter tuşuna basın. Vazgeçmek için n yazıp Enter'a basabilirsiniz. Onaydan sonra kurulumun bitmesini bekleyin.
Bu görüntü bir tamamlanma ekranı değildir. Üstteki phasing satırı üç paketin neden beklediğini açıklar; autoremove önerisini bu işlemde çalıştırmadık.
- Listede beklemediğiniz bir paket, kaldırma veya disk ihtiyacı olup olmadığını kontrol edin.
Do you want to continue? [Y/n]sorusunda plan uygunsa y yazıp Enter tuşuna basın. Vazgeçmek için n yazıp Enter tuşuna basın.- İndirme ve kurulumun bitmesini bekleyin.
Unpackingdosyaların açıldığını,Setting uppaketin yapılandırıldığını gösterir. - Yeni bir soru çıkarsa önce okuyun. İşlem sürerken pencereyi kapatmayın veya sunucuyu yeniden başlatmayın.
Onay ekranındaki özetle beklediğiniz değişiklikleri karşılaştırın. -y eklememek, paket yöneticisinin sorularını görmenizi sağlar. Yapılandırma dosyası değiştirme sorusu çıkarsa kendi ayarınızla yeni dosyanın farkını inceleyin; rastgele “hepsini değiştir” seçmeyin.
apt upgrade, bir paketi güncellemek için mevcut paketlerin kaldırılması gerekiyorsa o güncellemeyi bekletebilir. Bekleyen paketler için doğrudan full-upgrade çalıştırmayın; kaldırılacak paketler dahil yeni işlem planını ayrıca değerlendirin. autoremove ise artık gerekmediği değerlendirilen bağımlılıkları kaldırır; bekleyen paketleri yükseltme işlemi değildir. Onun kaldırma listesini de ayrı inceleyin. İşletim sistemi sürüm yükseltmesi için ayrı bir geçiş planı gerekir.
4. Sonucu ve servisleri kontrol edin
Sunucuda kontrol edin. Komutları sırayla çalıştırdıktan sonra uygulamayı da deneyin.
| Kontrol | Ne görmelisiniz? |
|---|---|
apt list --upgradable | Kalan güncellemeler; varsa nedenleri incelenmeli |
systemctl --failed --no-pager | Hata durumundaki birimler; varsa hata araştırılmalı |
uname -r | Şu anda çalışan çekirdek sürümü |
sudo dpkg --audit | Yarım kalmış paket kurulumu sorunu olmaması; normalde çıktı üretmez |
Çekirdek, işletim sisteminin temel parçasıdır. Yeni çekirdek paketi kurulmuş olması, o sürümün şu anda çalıştığı anlamına gelmez.
apt list --upgradable
systemctl --failed --no-pager
uname -r
sudo dpkg --audit
Paket yöneticisinin hata vermeden tamamlandığını doğrulayın. Bekleyen paketler varsa nedenini inceleyin; aşamalı dağıtım, tutulan paket veya bağımlılık söz konusu olabilir. systemctl --failed boş olsa bile web, veritabanı ve uygulama akışlarının çalıştığını ayrıca test edin. Yeni bir SSH oturumu açın; mevcut oturumun sürmesi yeni bağlantının da çalıştığını kanıtlamaz.
Ubuntu'da /var/run/reboot-required dosyası yeniden başlatma ihtiyacını gösterebilir. Bu işaretin bulunmaması bütün sistemlerde kesin kanıt değildir. Paketlerin bildirimlerini ve dağıtımın yönlendirmesini izleyin. Yeniden başlatma gerekiyorsa bakım aralığı, tamamlanmış paket işlemi ve kurtarma hazırlığı olmadan yapmayın. Sonrasında çalışan çekirdek sürümünü, SSH bağlantısını ve uygulamaları tekrar doğrulayın.
5. Gerekiyorsa yeniden başlatın ve tekrar bağlanın
Ubuntu'da yeniden başlatma işaretini görmek için aşağıdaki kontrolü çalıştırın:
if test -f /var/run/reboot-required; then
    cat /var/run/reboot-required
else
    printf 'Reboot required: no\n'
fi
*** System restart required *** görüyorsanız bakım hazırlığını son kez kontrol edin. Paket yöneticisi tamamlandıysa, yeni SSH bağlantısı çalışıyorsa ve kurtarma yolunuz hazırsa planlanan bakım aralığında:
sudo reboot
Bu komut sunucuyu yeniden başlatır ve mevcut SSH bağlantısını kesebilir. Bir süre sonra bilgisayarınızdan yeni bir SSH bağlantısı açın. Eski terminalin açık görünmesi yeterli değildir. Tekrar bağlandıktan sonra:
uname -r
systemctl is-active ssh
systemctl --failed --no-pager
sudo dpkg --audit
apt list --upgradable
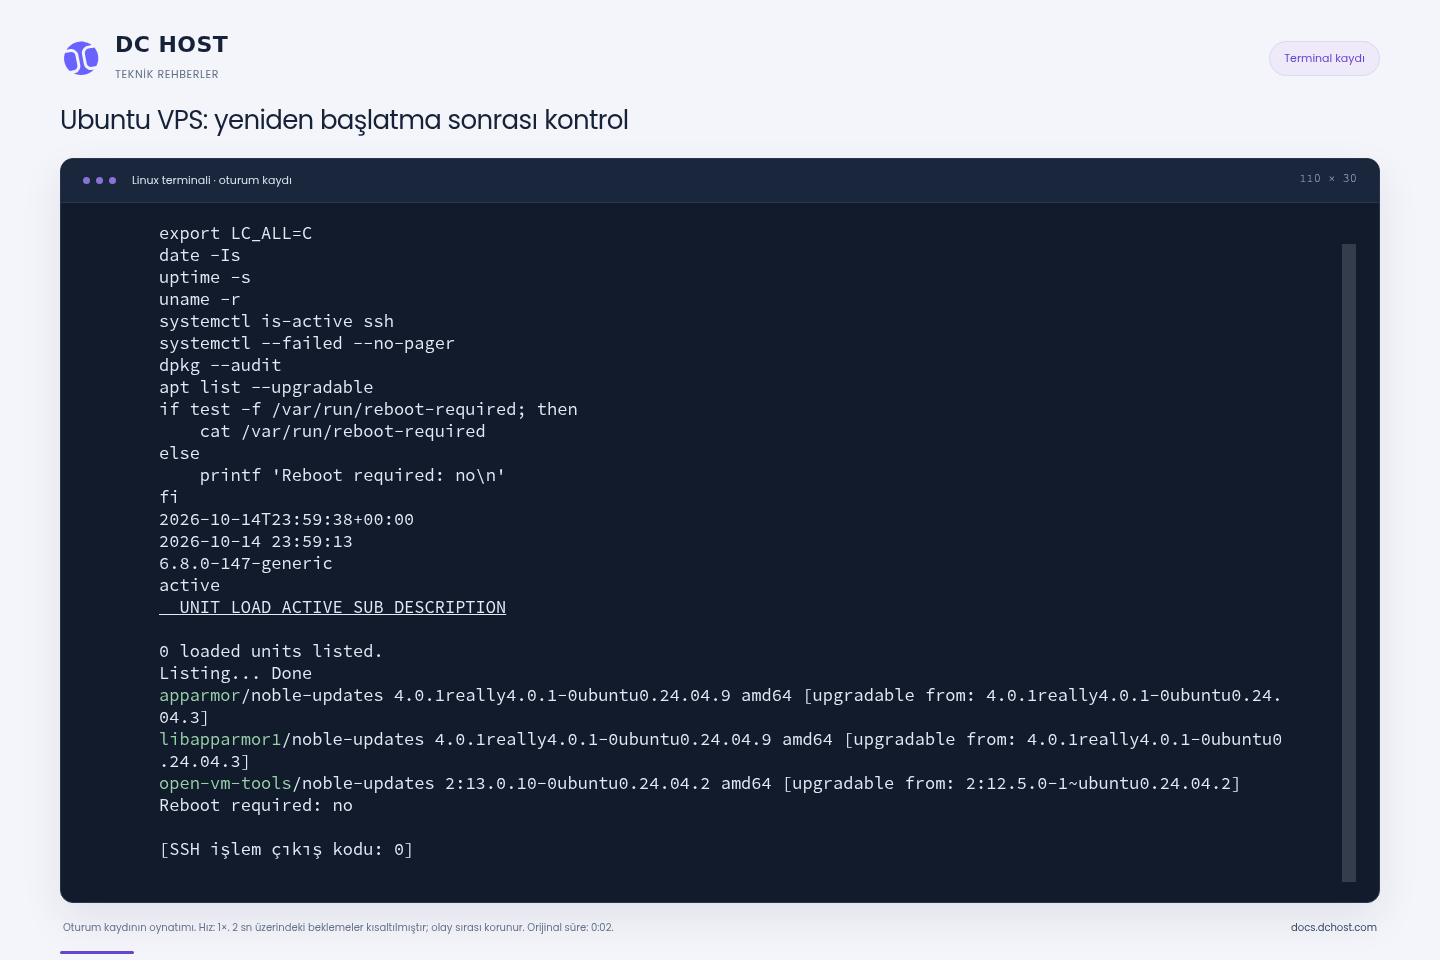
Bu çıktı yeniden başlatma sonrasında açılan yeni SSH bağlantısından alınmıştır.
1. adım: Çalışan çekirdek ve SSH'ye bakın
- Çalışan çekirdek ve SSH'ye bakın
uname -r sonucu artık 6.8.0-147-generic. Altındaki active, SSH servisinin çalıştığını gösterir. Yeni oturum kurulabildiği için bağlantı da ayrıca doğrulanmıştır.
- Hata durumundaki birimleri kontrol edin
systemctl --failed çıktısındaki 0 loaded units listed, bu kontrolde hata durumunda birim bulunmadığını gösterir. Uygulamanızı yine ayrıca deneyin.
- Kalan paketleri ve reboot durumunu okuyun
Üç paket hâlâ aşamalı dağıtım nedeniyle listeleniyor. Reboot required: no, bu kontrolde yeniden başlatma işaretinin bulunmadığını gösteriyor.
Görmeniz gereken: Paket işlemi tamamlandı, yeni çekirdekle SSH erişimi sağlandı.
Örnekte kontrol paneli veya müşteri uygulaması kurulu değildi. Bu ekran kendi web sitenizin ya da veritabanınızın çalıştığını kanıtlamaz.
Örnekte yeni SSH bağlantısında çalışan çekirdek 6.8.0-147-generic, SSH durumu active ve hata durumundaki birim sayısı 0 olarak doğrulandı. Yeniden başlatma işareti artık yoktu. Paket envanterinde 117 paketin sürümü değişmiş, 2 paket eklenmişti; paket kaldırılmadı. Bu sonuçlar deneme sunucusuna aittir. Kendi sunucunuzdaki site, veritabanı ve uygulamayı ayrıca deneyin.
İşlem bittiğinde:
- Bilgisayarınızda ayrı pencereden yeni SSH bağlantısı açın.
- Web sitesini ve uygulamanın temel işlemini kontrol edin.
- İlgili veritabanı ve servislerin çalıştığını doğrulayın.
- Sonucu ve zamanı kaydedin.
Gerçek terminal kaydı
Gerçek deneme sunucusu kaydıdır. Uzun beklemeler kısaltılmış, işlem sırası korunmuştur. Yeniden başlatma ve yeni SSH kontrolü yukarıdaki ayrı adımda gösterilir.
Videonun yazılı anlatımı
- Deneme sunucusunda
apt upgradeçalıştırılır. Kayıttaki kullanıcırootolduğu içinsudoöneki kullanılmaz. - APT, 117 paketin güncelleneceğini, 2 paket ekleneceğini ve paket kaldırılmayacağını gösterir. İndirme boyutu 81,6 MB olarak görünür; 3 paket aşamalı dağıtım nedeniyle bekler.
- Plan incelendikten sonra
yyazılıp Enter tuşuna basılır. Paketler indirilir, açılır ve yapılandırılır. - Kurulum sırasında servisler yeniden başlatılır. Son kontrolde, yeni çekirdeği kullanmak için sunucunun yeniden başlatılması gerektiği bildirilir.
- Paket işlemi çıkış kodu
0ile tamamlanır. Yeniden başlatma bu kaydın dışında, ayrı bir işlem olarak yapılır; ardından yeni SSH bağlantısıyla sonuç doğrulanır.
Kayıtta yapılandırma dosyası değiştirme sorusu çıkmadı. Kendi sunucunuzda çıkarsa soruyu atlamayın; eski ve yeni ayarlar arasındaki farkı inceleyin.
Güncelleme sırasında Killed görürseniz komutu hemen yeniden çalıştırmak yerine OOM kayıtlarını ve kullanılabilir RAM’i kontrol edin. Hangi sürecin, ne zaman ve neden sonlandığını belirleyin; 137 kodu tek başına bellek yetersizliğini doğrulamaz.
Güncelleme sırasında CPU kullanımı yükselirse paket açma veya yapılandırma işleminin normal olarak çalışıp çalışmadığını süreç ve yük ölçümleriyle kontrol edin. Yalnız yüksek yüzde gördüğünüz için APT ya da dpkg sürecini sonlandırmayın; işin ilerleyişini ve aynı saatteki kaynak kullanımını inceleyin.
Sık hata ve geri dönüş
APT kilit hatası, başka bir paket işlemi veya otomatik güncelleme çalıştığı anlamına gelebilir. Kilit dosyasını silmeyin ve paket sürecini rastgele sonlandırmayın; çalışan işlemi belirleyip tamamlanmasını bekleyin. Disk doluluğunda büyük dosyaları rastgele silmek yerine disk teşhisini yapın.
Başarısız bir güncellemeyi tek bir genel “geri al” komutuyla güvenle düzeltmek mümkün değildir. Paket günlüğünü, ilgili servis hatasını ve mevcut veri durumunu inceleyin; hazırladığınız uygulama veya sistem geri yükleme planını kullanın. Eski kopyaya dönmeden önce sonradan oluşan kayıtların nasıl korunacağını belirleyin.
Otomatik güncelleme durumu kullanılan imaja ve ayarlara bağlıdır. Açık olduğunu varsaymayın; izin verilen depoları, bildirimleri ve yeniden başlatma politikasını ayrıca kontrol edin.
Güncelleme bittiği hâlde neden bazı paketler listede kaldı?
APT deferred due to phasing diyorsa Ubuntu ilgili güncellemeyi sunuculara sırayla açıyordur. Bu örnekte apparmor, libapparmor1 ve open-vm-tools bu nedenle bekledi. Yalnız liste boşalsın diye aşamalı dağıtımı devre dışı bırakmayın. Başka bir nedenle bekleyen paketler için apt-mark showhold ile tutulan paketleri ve apt-cache policy PAKET_ADI ile paket adayını inceleyin; PAKET_ADI yerine listede gördüğünüz gerçek adı yazın.
Ubuntu 24.04 güncellemesi beni başka bir ana sürüme geçirir mi?
Bu rehberdeki apt upgrade, mevcut Ubuntu 24.04 depolarındaki paketleri günceller. Örneğin 24.04'ten başka bir Ubuntu sürümüne geçiş için ayrı uyumluluk ve geçiş planı gerekir. Depo sürüm adlarını rastgele değiştirmeyin.